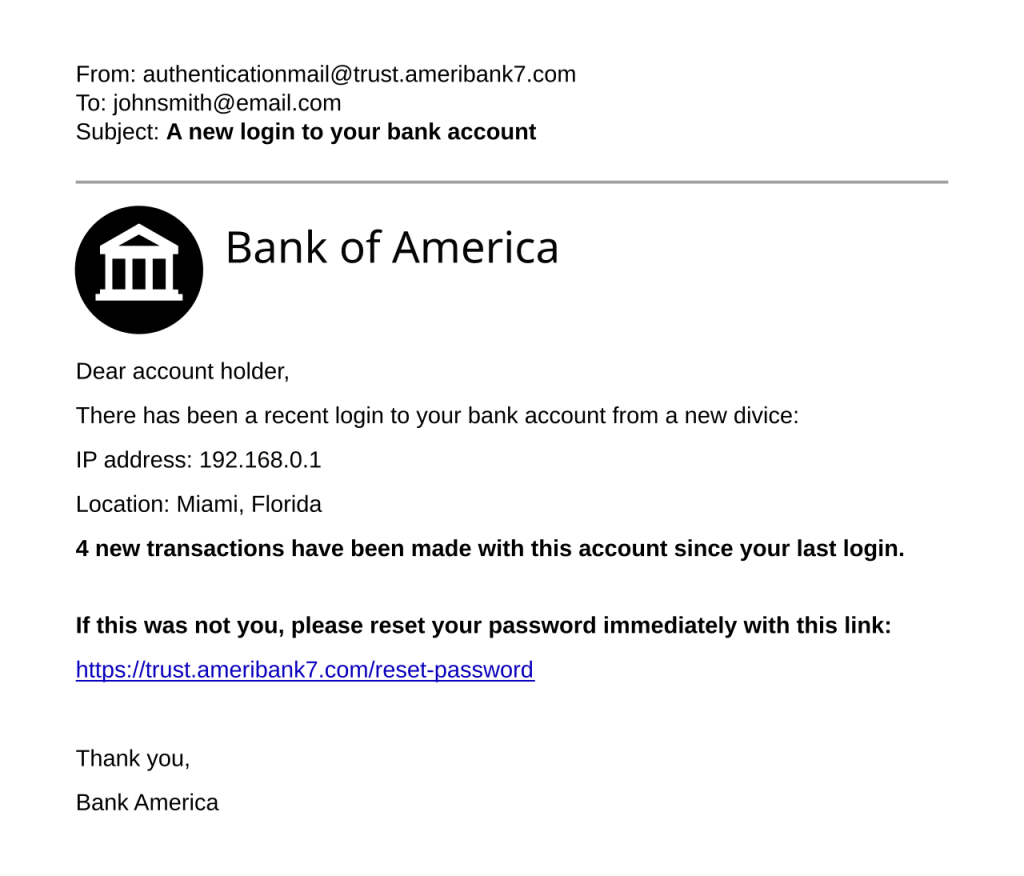
钓鱼式攻击(英语:Phishing)是一种企图伪装成有信誉的机构网站,并以电子通讯诈取诸如用户名、密码和信用卡明细等个人敏感资料的诈骗手段。诈骗界面一般会伪装成普及且服务广泛的机构,如社交网站(YouTube、Facebook、MySpace)、拍卖网站(eBay)、网路银行、电子支付网站(PayPal)、网路管理者(雅虎、互联网服务供应商)、公司机关甚至政府部门等,设计上会尽其所能仿冒真正网站介面外观及域名、甚至与其几无二致,再将伪冒诈骗网站的网址以电子邮件、短讯或即时通讯传送给受害者,从而骗取受害人信任并诱使其点击进入後输入个人资料。即使使用强式加密的SSL伺服器认证,要侦测网站是否伪冒实际上仍很困难。
网络钓鱼是一种凭恃的现行网路安全技术的低亲和度并利用社会工程技术来愚弄用户的实例,对抗手段有包括立法、用户培训、宣传及技术保全等措施。
名称
网络钓鱼技术最早於1987年问世,而首度使用“网钓”这个术语是在1996年。该辞是英文单词钓鱼(fishing)的变种之一,大概是受到“飞客”(phreaking)一词影响,意味着放线钓鱼以「钓」取受害人财务资料和密码。
历史
网钓技术早在1987年,以论文与简报的方式描述交付给Interex系统下的国际惠普用户组。第一次提到“网钓”这个术语是在1996年1月2日於alt.online-service.America-online Usenet新闻群组,虽然该术语可能在骇客杂志2600书面版本上更早出现。
早期在AOL的网钓
美国在线(AOL)的网钓与交换盗版软件的warez社群密切相关。自从AOL於1995年底采取手段防止利用演算法产生的伪造信用卡号来开立帐号後,AOL破解者便诉诸网钓以取得合法帐号。
网钓者可能乔装成AOL的工作人员,并对可能的受害者发送即时通讯,询问此人揭露其密码。为了引诱受害者让出其个人敏感资料,通信内容不可避免的有类似「确认您的帐号」(verify your account)或者「核对您的帐单资讯」(confirm billing information)。一旦发现受害人的密码,攻击者可以获取并利用受害人的帐户进行诈欺之用或发送垃圾邮件。网钓和warez两者在AOL一般需要自行开发应用程式,像AOHell即是一例。由於在AOL上网钓变得如此普遍,该公司在其所有即时通讯上加了一行声明:「不会有任何AOL员工会询问您的密码或者帐单资讯。(No one working at AOL will ask for your password or billing information)」。
1997年年後,AOL注意到网钓与Warez并更加紧缩其政策施行,以强迫盗版软件与AOL伺服器绝缘。AOL另一方面开发一种可立即停用与网钓挂勾帐号的系统,这常常在受害人可回应之前就达成了。在AOL的warez後台关闭导致大部分网钓者离开该服务,许多网钓者通常是年轻十几岁的青少年,他们长大後就戒除了这种坏习惯。
从AOL到金融机构的转型
捕获的AOL帐户信息可能导致网钓攻击者滥用信用卡信息,而且这些骇客认识到,攻击在线支付系统是可行的。第一次已知直接尝试对付支付系统的攻击是在2001年6月,影响系统为E-gold,该事件发生後紧跟在九一一袭击事件之後不久的「後911身分检查」。当时的这两个攻击都被视为失败之作,不过现在可将它们看作是对付油水更多主流银行的早期实验。到了2004年,网钓被认为是经济犯罪完全工业化的一部分:专业化在全球市场出现,它提供了找钱的基本组件,而这组件被拼装成最後完美的攻击。
近来网钓的攻击
网钓者目标是针对银行和在线支付服务的客户。理应来自於美国国税局(Internal Revenue service)电子邮件,已被用来收集来自美国纳税人的敏感资料。虽然第一次这样的例子被不分青皂白的寄送,其目的是期望某些收到的客户会泄漏其银行或者服务资料,而最近的研究表明网钓攻击可能会基本上确定潜在受害者会使用哪些银行,并根据结果递送假冒电子邮件。有针对性的网钓版本已被称为鱼叉网钓(spear phishing)。最近几个网钓攻击已经具体指向高层管理人员,以及其他企业大户,而术语「鲸钓」(whaling)一辞被创造出来描述这类型的攻击。
社交网站是网钓攻击的目标,因为在这些网站的个人资料明细可以用於身份盗窃; 2006年年底一个电脑蠕虫接管MySpace上的网页,并修改连结以导引该网站的网民到设计好窃取登录信息的网站。实验表明,针对社交网站的网钓成功率超过70%。
几乎有一半的网钓窃贼於2006年被确认是透过位於圣彼得堡的俄罗斯商业网路集团所操控。
随着2008年比特币及其他加密货币的兴起,许多区块链与加密货币亦成为了钓鱼集团的目标,有黑客於Steemit平台表示他使用非常简单的钓鱼网站毫无难度地於於一天盗取了价值8000美元的比特币。
2018年,开发EOS.IO区块链的公司block.one遭受钓鱼集团攻击,黑客入侵block.one使用的Zendesk电邮系统,并使用该系统冒认公司客服而向所有客户发出钓鱼电邮。当用户打开电邮内的超连结,便会访问一个截取用户加密货币钱包密钥的页面,黑客会透过密钥打开加密货币钱包及盗取用户的数字资产。
同年,EOS.IO区块链上的空投代币亦多次遭受钓鱼攻击,比如EOS Black曾遭受攻击,黑客集团模仿EOS Black网站原型制作相似度相当高的钓鱼网站,网站要求用户输入密钥以领取空投代币,黑客透过密钥可以盗取用户的数字资产。
技术
链接操控
大多数的网钓方法使用某种形式的技术欺骗,旨在使一个位於一封电子邮件中的链接(和其连到的欺骗性网站)似乎属於真正合法的组织。拼写错误的网址或使用子网域是网钓所使用的常见伎俩。在下面的网址例子里,http://www. 您的银行.范例.com/,网址似乎将带您到「您的银行」网站的「范例」子网域;实际上这个网址指向了「范例」网站的「您的银行」(即网钓)子网域。另一种常见的伎俩是使锚文本链接似乎是合法的,实际上连结导引到网钓攻击站点。下面的连结范例:诚实,似乎将您导引到条目「诚实」,点进後实际上它将带你到条目「谎言」。
另一种老方法是使用含有’@’符号的欺骗链接。原本这是用来作为一种包括用户名和密码(与标准对比)的自动登入方式。例如,链接http://www.google.com@members.tripod.com/可能欺骗偶然造访的网民,让他认为这将打开www.google.com上的一个网页,而它实际上导引浏览器指向members.tripod.com上的某页,以用户名www.google.com。该页面会正常开启,不管给定的用户名为何。这种网址在Internet Explorer中被禁用,而Mozilla Firefox与Opera会显示警告讯息,并让用户选择继续到该站浏览或取消。
还有一个已发现的问题在网页浏览器如何处理国际化域名(International Domain Names,下称IDN),这可能使外观相同的网址,连到不同的、可能是恶意的网站上。尽管人尽皆知该称之为的IDN欺骗或者同形异义字攻击的漏洞,网钓者冒着类似的风险利用信誉良好网站上的网域名称转址服务来掩饰其恶意网址。
过滤器规避
网钓者使用图像代替文字,使反网钓过滤器更难侦测网钓电子邮件中常用的文字。
网站伪造
一旦受害者访问网钓网站,欺骗并没有到此结束。一些网钓诈骗使用JavaScript命令以改变位址栏。这由放一个合法网址的地址栏图片以盖住位址栏,或者关闭原来的地址栏并重开一个新的合法的URL达成。
攻击者甚至可以利用在信誉卓着网站自己的脚本漏洞对付受害者。这一类型攻击(也称为跨网站指令码)的问题尤其特别严重,因为它们导引用户直接在他们自己的银行或服务的网页登入,在这里从网络位址到安全证书的一切似乎是正确的。而实际上,链接到该网站是经过摆弄来进行攻击,但它没有专业知识要发现是非常困难的。这样的漏洞於2006年曾被用来对付PayPal。
还有一种由RSA信息安全公司发现的万用中间人网钓包,它提供了一个简单易用的界面让网钓者以令人信服地重制网站,并捕捉用户进入假网站的登录细节。
为了避免被反网钓技术扫描到网钓有关的文字,网钓者已经开始利用Flash构建网站。这些看起来很像真正的网站,但把文字隐藏在多媒体对象中。
电话网钓
并非所有的网钓攻击都需要个假网站。声称是从银行打来的讯息告诉用户拨打某支电话号码以解决其银行帐户的问题。一旦电话号码(网钓者拥有这支电话,并由IP电话服务提供)被拨通,该系统便提示用户键入他们的账号和密码。话钓 (Vishing,得名自英文Voice Phishing,亦即语音网钓)有时使用假冒来电ID显示,使外观类似於来自一个值得信赖的组织。
WIFI免费热点网钓
网路骇客在公共场所设定一个假Wi-Fi热点,引人来连线上网,一旦使用者用个人电脑或手机,登入了骇客设定的假Wi-Fi热点,那麽个人资料和所有隐私,都会因此落入骇客手中。你在网路上的一举一动,完全逃不出骇客的眼睛,更恶劣的骇客,还会在别人的电脑里安装间谍软体,如影随形。
隐蔽重定向漏洞
2014年5月,新加坡南洋理工大学壹位名叫王晶(Wang Jing)的物理和数学科学学院博士生,发现了OAuth和OpenID开源登录工具的隐蔽重定向漏洞。
攻击者创建一个使用真实站点地址的弹出式登录窗口——而不是使用一个假的域名——以引诱上网者输入他们的个人信息。
黑客可利用该漏洞给钓鱼网站“变装”,用知名大型网站链接引诱用户登录钓鱼网站,壹旦用户访问钓鱼网站并成功登陆授权,黑客即可读取其在网站上存储的私密信息。
事例
Paypal
在PayPal网钓范例里(见右),电子邮件里的拼写错误以及非PayPal网域链接的存在(显示在状态列红色框里)都是线索,指出这是一个网钓的企图。另一种网钓法是无个人问候的赠品,尽管显示的个人资料并不保证其正当性。一个合法的PayPal通信总是以用户的真实姓名问候,而非一个普通的问候如:“敬启者”、“亲爱的用户”(Dear Accountholder)。其他的信息欺诈的迹象像是简单不过的字拼写错误、文法拙劣、以及威胁收信人若不遵照信息指示办理的话会遭帐号停用的处分。
请注意,许多网络网钓电子邮件会如同来自PayPal的一封真正的电子邮件般包括一则永不将您的密码泄漏以防网钓攻击的重大警告。这些警告用户网钓攻击的可能性,并提供链接到说明如何避免或辨识此种攻击的网站的种种,是使得该网钓电子邮件如此虚伪以便欺骗。在这个例子里,网钓电子邮件警告用户,PayPal绝对不会要求您提供敏感信息。该信件言而有信不问您敏感信息,反而邀请用户点击一个链接,以“确认”其帐户;这一步将导引这些受害人进一步造访网钓网站,其设计看起来与PayPal网站很像。而在那里会问这些受害人的个人机密资讯。
RapidShare
在RapidShare的网页主机,网钓是相当寻常以获得高级帐号的手段,从而移除下载速度限制、上传自动删除、下载前等候、以及下载间的时间间隔。
网钓者使用在warez站张贴到档案的连结以获得RapidShare高级帐户。然而,利用连结别名工具如TinyURL,他们可以伪装成实际上真正网页寄存在别的地方的网址,而这网页与RapidShare的「免费用户或高级用户 (free user or premium user)」页看来很像。如果受害人选择免费用户,网钓者只是将它们传递给真正的RapidShare网站。但是,如果他们选择的高级帐户,那麽网钓网站的将在他们进行下载之前登记其登入信息。到此阶段,网钓者已从受害者偷走了高级帐户信息。
钓来的RapidShare帐户通常拿来转卖,售价比RapidShare的高级帐户便宜。
监别一个RapidShare网钓网页的最简单方式是使用Mozilla Firefox,右击别名页,并选择“This Frame”>“Show only this frame”。这将揭露真正的网页,您可以看到网址将不是rapidshare.com。
曾在2012年间常出现伪装成facebook登入画面的网站骗取使用者帐号密码
转址网钓
中奖:在网页上刊登使用者为第100万次浏览用户领取免费礼物
宣称装置中毒/可优化:动画方式呈现安装不明程式可以优化装置
损失
网钓所造成的损害范围从拒绝访问电子邮件到巨大财务损失都有。这种形式的身份盗窃正在普及,因为给信任的人方便往往泄露个人信息给网钓者,这些信息包括信用卡号码、社会安全号码(美国)、身分证号码(台湾)、和母亲婚前姓名。也有人担心身份窃贼仅仅透过存取公开纪录就可以添加此类信息到它们取得的知识库中。一旦这信息被取得了,网钓者可能会利用个人资料明细以受害者姓名创造假帐号。然後他们可以毁掉受害者的信用,或者甚至让受害人无法存取自己的帐户。
据估计,从2004年5月和2005年5月,大约120万电脑用户在美国遭受网钓所造成的损失,总计约92900万美元。随着为美国企业的客户成为受害者,该国企业估计每年损失20亿美元。 2007年网钓攻击升级。截至2007年8月前在美国360万成年人於12个月内失去32亿美元。在英国,网络银行诈骗的损失—大多来自网钓—几乎增加了一倍从2004年1220万英镑到2005年2320英镑,而在2005年,每20个电脑用户中就有一个声称因网钓造成的财务损失。
英国银行机构APACS采取的立场是:「客户还必须采取合理的预防措施…,如此对罪犯而言他们才不会好欺负。」同样,2006年9月当第一次大量的网钓攻击登陆爱尔兰银行业界时,爱尔兰银行起初拒绝补偿客户所遭受的损失(而且它仍然坚持认为,它的政策不应如此),虽然会补偿损失的金额上限定调为1万1300英镑还算不错。
反制
打击网钓攻击有许多不同的技术,包括设立专门的技术和立法以防范网钓。
资料性质:开放百科知识资料,非即时新闻。原文:https://zh.wikipedia.org/w/index.php?curid=104901&oldid=95285978;原作者:维基百科贡献者(作者名单见原文历史记录)。本文按CC BY-SA 4.0转载与整理,许可:https://creativecommons.org/licenses/by-sa/4.0/。修改内容:繁体转简体、去除网页导航、按完整段落节选并整理排版;未声称原创。
图片:Original template by User:Isochrone, amended by User:Belbury;CC BY 4.0;https://creativecommons.org/licenses/by/4.0;来源:https://commons.wikimedia.org/wiki/File:Example_bank_phishing_email.svg;按网页尺寸显示。
资料来源
- 维基百科贡献者;CC BY-SA 4.0;节选、繁转简与排版整理,正文保留原文及许可URL